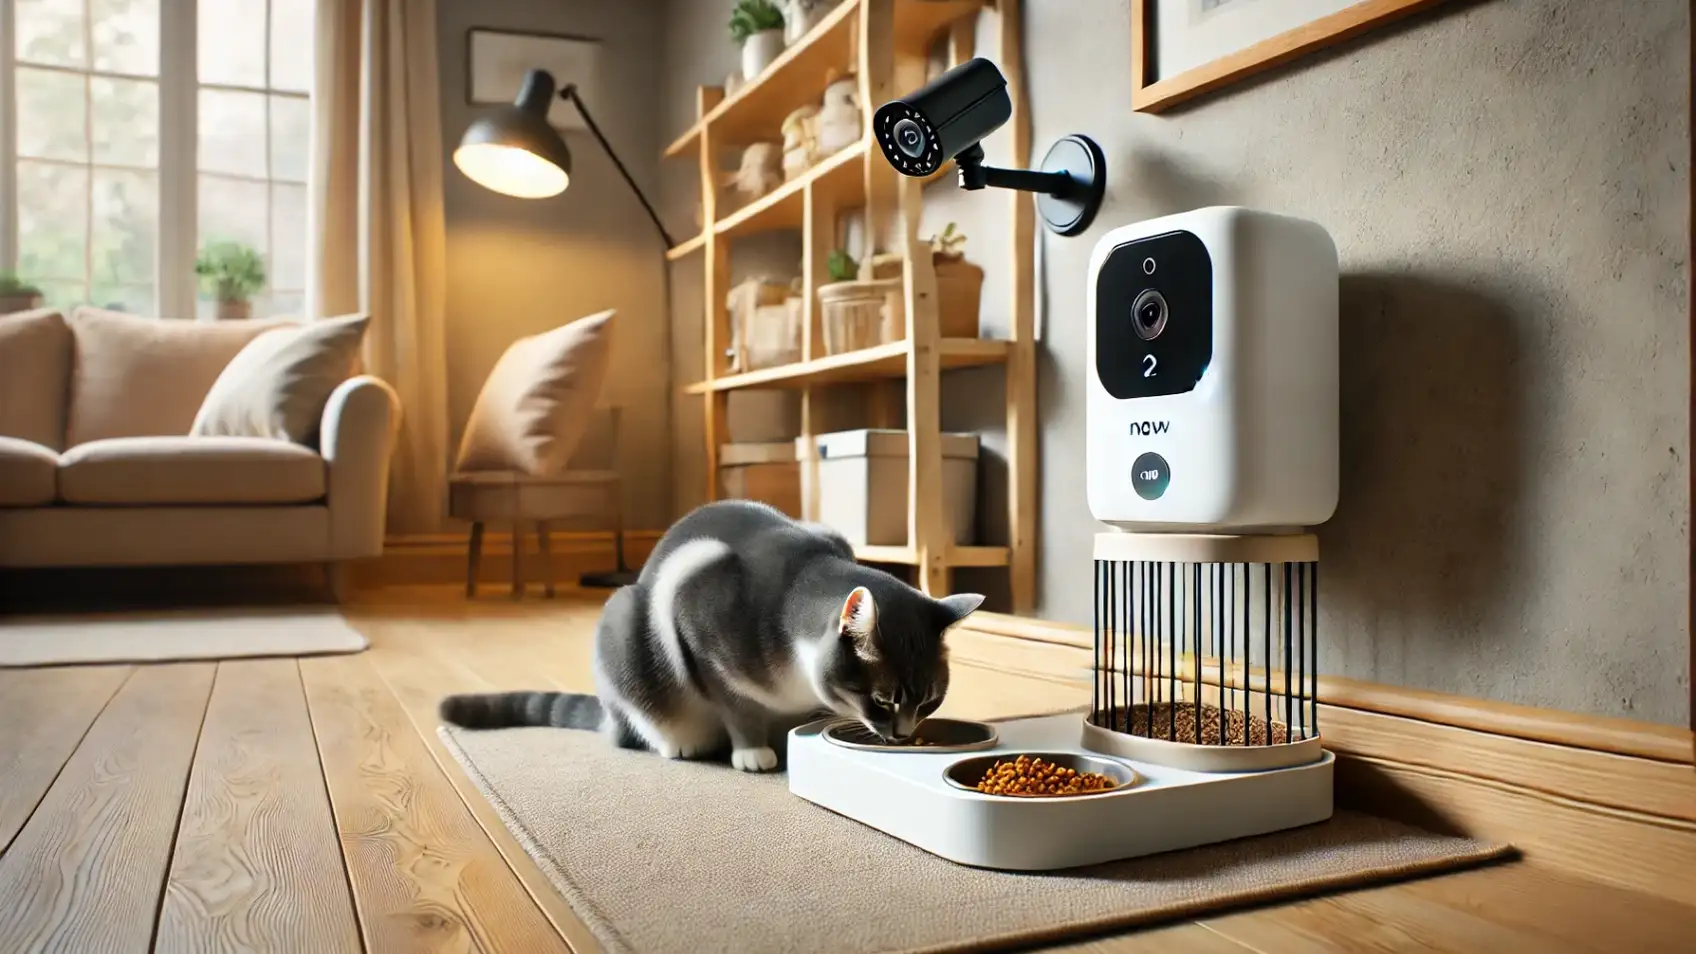
Тематическое фото. © pixabay.com
МВД: Мошенники научились подключаться к «умным» кормушкам для животных
Мошенники всё чаще используют уязвимости в популярных бытовых гаджетах — от видеонянь до «умных» кормушек для животных — чтобы шпионить за пользователями и похищать их личные данные. Об этом сообщил специалист по информационной безопасности из лаборатории Kaspersky ICS CERT Владимир Дащенко.По его словам, на рынок регулярно поступают недоработанные устройства с уязвимым программным обеспечением. Эти недостатки становятся настоящей находкой для киберпреступников. Используя брешь в системе, злоумышленники могут не только получить доступ к изображению с домашних камер, но и удалённо управлять техникой.
Информацию подтвердили в МВД: по данным ведомства, преступники заражают сеть «умных» устройств вредоносным кодом, чтобы проводить масштабные DDoS-атаки или майнить криптовалюту. Однако особенно тревожит тот факт, что система «умный дом» может быть использована для слежки и подготовки к ограблениям. С её помощью можно отслеживать, когда хозяева уходят из дома, и даже подслушивать разговоры в реальном времени.
Дащенко привёл конкретный пример: эксперты выявили серьёзные уязвимости в одной из популярных моделей «умной» кормушки для питомцев. Ошибки в коде позволяли посторонним наблюдать за владельцами и манипулировать устройством. Известны случаи, когда хакеры подключались к видеоняням и пугали детей. По словам эксперта, аналогичные угрозы могут исходить и от других смарт-гаджетов — даже от электрических зубных щёток.
Он добавил, что доступ к одному такому устройству может стать «входной точкой» для взлома всей домашней сети.
Для защиты от подобных атак специалист рекомендует соблюдать цифровую гигиену: перед покупкой устройства изучать информацию о производителе, сразу менять заводские пароли, отключать отображение страницы настроек роутера в интернете, использовать WPA2-шифрование для Wi-Fi и внимательно читать пользовательские соглашения, особенно в части сбора и обработки персональных данных.
 Названы самые популярные и редкие имена новорожденных в Башкирии
 Какие диагнозы ведут к запрету на вождение и почему права не аннулируют автоматом
 Почему поезд Деда Мороза не приедет в Стерлитамак в 2026 году: что известно
 Путин присвоил четырем жителям Башкортостана почетные звания России
 В Караидельском районе перекроют дорогу Байкибашево — Тегерменево
 В Башкирии предложили запретить продажу вейпов с 1 марта 2027 года
 Шарипов, Гафаров, Сардаров и Хафизов претендуют на должность мэра Уфы
 В Башкортостане средний срок регистрации прав на недвижимость составил один рабочий день
 С 10 ноября из Уфы начнут летать чартеры в Таиланд и на Шри-Ланку: подробности новых рейсов
 Радий Хабиров поручил проверить питание пациентов в больницах Башкирии
 Соцфонд раскрыл условия пенсии в 2027 году: возраст окажется не единственным требованием
 В Уфе двух мужчин отправили в колонию за похищение человека из-за 6,7 млн рублей